
Imagine uma fila de dominós: basta derrubar a primeira peça para todas as outras caírem. O ataque hacker de hoje funcionam assim, não é diferente. O criminoso entra pelo ponto mais fraco, como um fornecedor de tecnologia ou um sistema de refrigeração ligado à internet, e o problema se espalha para supermercados, portos e bancos inteiros.
Nas últimas semanas, a Europa viveu uma sequência desses ataques, e os reflexos chegaram ao Brasil. Especialistas chamam isso de guerra híbrida: em vez de tanques e soldados, usam-se ataques digitais, sabotagem e ameaças para causar medo e bagunçar a rotina de um país. Muitos apontam a Rússia, que nega qualquer envolvimento.
Uma onda de ataques hacker na Europa
- Freezers sabotados à distância. Hackers invadiram os sistemas que controlam geladeiras e freezers de supermercados em vários países, como Suécia, Bélgica, Luxemburgo, Holanda, Estônia e Finlândia. A temperatura chegou a 50 °C e toneladas de alimentos foram para o lixo. Pouco antes, um ataque parecido já tinha atingido cerca de 700 supermercados na França.
- Ameaças falsas em escolas e voos. Dezenas de voos receberam falsos alertas de bomba, e milhares de escolas na Itália, França, Reino Unido e Irlanda foram evacuadas por causa de e-mails com ameaças. Na Itália, até dados do ministro das Relações Exteriores, Antonio Tajani, foram parar na dark web.
- Pauta de chefes de governo. O assunto entrou às pressas na reunião dos chanceleres do G7, em Paris, com pedidos de sanções conjuntas e de mais proteção digital.
E no Brasil, houve ataque hacker?
- Porto de Santos. O site e os sistemas internos do maior porto do país saíram do ar em 6 de novembro. No dia 10, a Autoridade Portuária confirmou que foi um ataque hacker, e a Polícia Federal investiga. Navios e caminhões continuaram circulando, com procedimentos alternativos.
- Caixa Vida e Previdência. Dados pessoais de 7,6 milhões de clientes foram expostos. Explicamos o caso em detalhes logo abaixo.
- Um alvo frequente. O Brasil está entre os países mais atacados do mundo. Muitos serviços aqui já são digitais, e várias empresas dependem de fornecedores com segurança fraca, que acabam virando a porta de entrada.
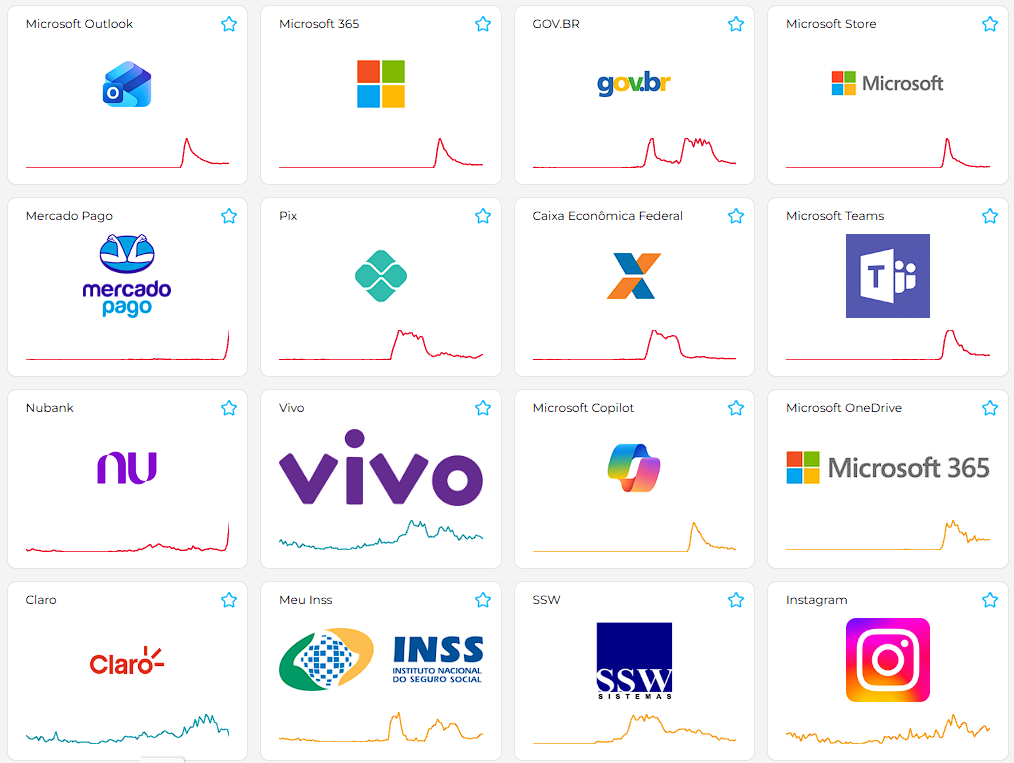
E então veio esta quinta-feira, 12 de novembro. Você abre o e-mail do trabalho e o Outlook não carrega. Tenta entrar no Meu INSS e o login do Gov.br trava. No fim da tarde, chega a notícia: criminosos acessaram dados de milhões de clientes da Caixa Vida e Previdência.
Foi um dia de sustos digitais, e é justamente nesses dias que os golpistas trabalham mais. Nesta matéria, explicamos o que aconteceu, o que é ataque e o que ainda é só instabilidade, quais são as consequências para empresas e consumidores e, principalmente, como se proteger dos golpes que usam o medo como isca.
O que aconteceu hoje
Caixa Vida e Previdência: ataque hacker confirmado
A Caixa Seguridade comunicou ao mercado que a Caixa Vida e Previdência (CVP) sofreu um ataque cibernético. O acesso indevido foi identificado na sexta-feira (6), mas só veio a público nesta quinta (12), depois que a empresa avisou a Autoridade Nacional de Proteção de Dados (ANPD) e a CVM.
A base atingida inclui os 7,6 milhões de clientes ativos da companhia, além de ex-clientes. Foram expostos nomes e CPFs e, em parte dos registros, endereços, telefones, e-mails e datas de nascimento.
Segundo a empresa, até agora não há sinais de vazamento de senhas, dados bancários, saldos de previdência ou valores de apólices. A CVP diz ter bloqueado o acesso dos invasores, reforçado a segurança e contratado uma perícia forense. E fez um alerta importante aos clientes: os dados podem ser usados por terceiros para se passar pela própria CVP ou por outras instituições.
Microsoft: Outlook e Teams instáveis. Ataque hacker?
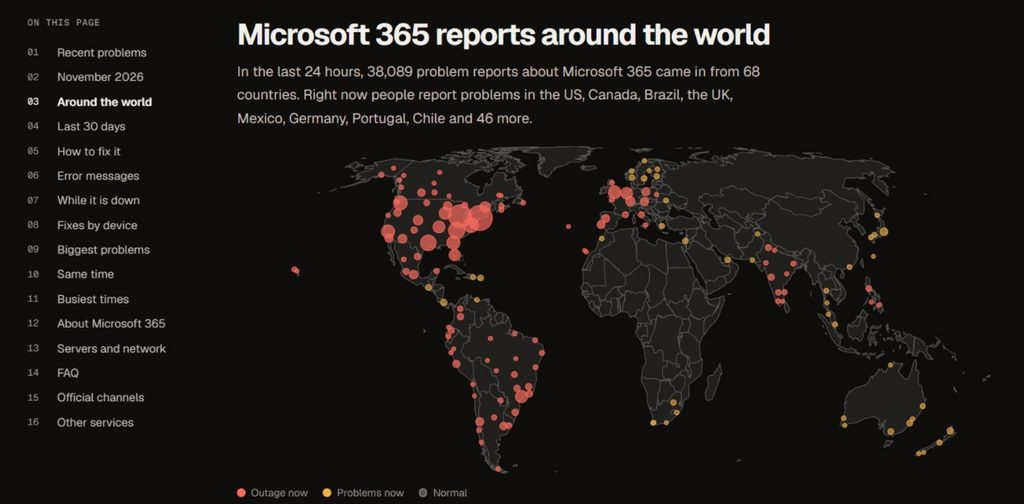
No mesmo dia, o Outlook e outros serviços do Microsoft 365, como o Teams, apresentaram falhas de acesso. O Downdetector registrou mais de 130 mil relatos só nos Estados Unidos, e houve reclamações também no Brasil. A Microsoft reconheceu o problema no Exchange Online e citou erros de conectividade e sobrecarga em parte da infraestrutura. Até a publicação desta matéria, a empresa não confirmou ataque hacker.
Gov.br: login travado durante o dia
Desde cerca de 9h20, usuários relataram problemas para entrar na conta Gov.br, tanto no aplicativo quanto no site. O Downdetector chegou a um pico de 808 notificações, quase metade delas sobre falha no login. Como a conta Gov.br é a porta de entrada para vários serviços, a instabilidade afetou também o Meu INSS, o e-CAC da Receita Federal, a Carteira de Trabalho Digital, a CNH Digital e a assinatura eletrônica de documentos. Até o fim da tarde, o Ministério da Gestão e o Serpro não haviam divulgado a causa.
Ataque hacker ou pane? Por que essa diferença importa
Nem toda queda de sistema é ataque hacker. Falhas de configuração, atualizações com defeito e sobrecarga derrubam grandes plataformas com frequência. Por isso, o certo é esperar a explicação oficial antes de tirar conclusões.
Mas, para quem está do outro lado da tela, a lição é a mesma: seja ataque ou pane, o golpista aproveita a confusão. Quando todo mundo está ansioso, uma mensagem dizendo “resolva aqui” parece muito mais confiável do que deveria.
As consequências para as empresas
Operação parada. Um departamento pessoal que precisava lançar a folha no eSocial (que exige login Gov.br) e mandar o arquivo para o contador pelo e-mail corporativo ficou travado nas duas pontas. Quem depende de um único fornecedor para e-mail, reunião e arquivos sente o impacto na hora.
Obrigações legais. Quando há vazamento de dados pessoais, a Lei Geral de Proteção de Dados (LGPD) obriga a empresa a comunicar a ANPD e as pessoas afetadas. As multas podem chegar a 2% do faturamento, limitadas a R$ 50 milhões por infração, sem contar processos e advertências públicas.
Reputação em jogo. O maior prejuízo muitas vezes não aparece no balanço. Quando um cliente recebe uma ligação falsa usando o nome da sua marca, a desconfiança recai sobre a sua empresa, mesmo que o golpe não tenha partido dela.
Custos que ninguém planejou. Perícia técnica, assessoria jurídica, reforço no atendimento, comunicação de crise. Tudo isso custa caro, e custa ainda mais quando é feito às pressas.
As consequências para o consumidor
Um vazamento cadastral como o da CVP não expõe senhas, mas entrega ao criminoso algo quase tão valioso: contexto. Com seu nome completo, CPF, e demais dados em mãos, o golpista consegue montar uma abordagem muito convincente. Ele confirma seus dados para “provar” que é do banco e, a partir daí, pede o que realmente quer: um código, uma senha, um Pix ou a instalação de um aplicativo.
Já as quedas de serviço geram outro tipo de risco. Quem precisa cumprir um prazo, consultar um benefício ou assinar um documento fica vulnerável a mensagens que prometem um “link alternativo” ou um “atendimento prioritário”. Momentos de instabilidade costumam ser um prato cheio para oportunistas.
Os 3 golpes que usam o susto como isca
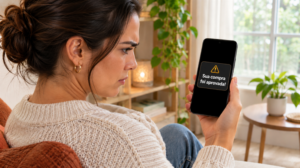
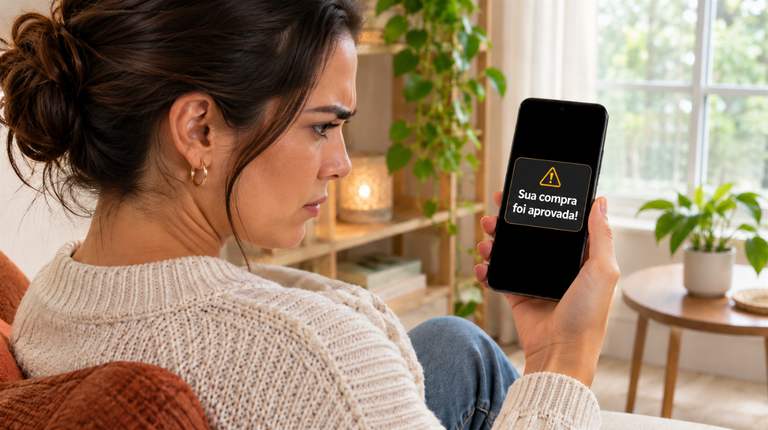
1. “Sua compra foi aprovada”
Como funciona: chega um SMS, e-mail ou WhatsApp e avisa que uma compra de valor alto foi feita no seu cartão. Como você não fez a compra, a reação imediata é ligar para o número da mensagem ou clicar no link para “cancelar”. Do outro lado, um falso atendente pede dados do cartão, o código que chegou por SMS ou que você faça um Pix para “estornar” o valor.
Sinais de alerta: urgência (“cancele em até 30 minutos”), número de telefone ou link dentro da própria mensagem, pedido de código, senha ou transferência.
O que fazer: não clique e não ligue para o número da mensagem. Abra o aplicativo do banco por conta própria ou ligue para o número que está no verso do seu cartão. Se a compra não aparecer lá, ela não existe.
2. “Seu empréstimo foi liberado”
Como funciona: você recebe um aviso de que um empréstimo ou consignado foi contratado no seu nome, às vezes com o dinheiro “já depositado”. O golpista pede que você devolva o valor por Pix, pague uma taxa para cancelar ou informe dados para “bloquear” o contrato. Com dados vazados, como CPF e data de nascimento, a história fica bem mais crível.
Sinais de alerta: cobrança de taxa para cancelar, pedido de devolução para uma conta de terceiros, pressão para resolver na hora.
O que fazer: confira direto no aplicativo do seu banco se existe algum contrato ou depósito. Consulte o Registrato, serviço gratuito do Banco Central que mostra empréstimos e contas abertas no seu CPF. Se algo foi mesmo contratado sem sua autorização, conteste pelos canais oficiais do banco, registre boletim de ocorrência e, se for o caso, procure o Procon. Nunca devolva dinheiro para uma conta indicada por mensagem.
3. “Atualize seu aplicativo agora”
Como funciona: a mensagem diz que seu app do banco, do Gov.br ou do Outlook precisa de uma atualização urgente, ou que sua conta será bloqueada. Em dias de instabilidade, como hoje, o argumento parece ainda mais lógico. O link leva a uma página falsa que rouba seu login ou instala um aplicativo malicioso, capaz até de controlar o celular à distância.
Sinais de alerta: link para baixar arquivo fora da loja oficial, pedido para instalar “app de suporte” ou de acesso remoto, página que pede login logo depois de um clique em mensagem.
O que fazer: atualize aplicativos só pela App Store ou Google Play, e sistemas só pelas configurações do próprio aparelho ou computador. Nenhuma empresa séria pede para você instalar um programa por link de SMS ou WhatsApp.
Ataque hacker: Checklist rápido de proteção
Para você:
- Ative a verificação em duas etapas em e-mail, WhatsApp, Gov.br e redes sociais.
- Se você é cliente de um banco ou empresa que sofreu vazamento, confira extratos e faturas com frequência. Qualquer movimentação estranha, avise o banco na hora.
- Use senhas diferentes para cada serviço; um gerenciador de senhas ajuda.
- Desconfie de qualquer contato que já sabe seus dados e pede algo em troca. Ter seu CPF não prova que alguém é do banco.
- Banco nenhum pede senha, token ou código de SMS por telefone, nem pede para você fazer Pix para “proteger” sua conta.
- Digite o endereço do site ou abra o aplicativo oficial você mesmo. Não use links recebidos.
- Se você é cliente ou ex-cliente da Caixa Vida e Previdência, redobre a atenção. A empresa está avisando os afetados por e-mail e telefone, e um aviso legítimo não pede senha nem pagamento. Na dúvida, confirme pelos canais oficiais.
Para sua empresa:
- Ative a autenticação multifator em todas as contas corporativas, principalmente e-mail e Microsoft 365.
- Revise quem tem acesso aos seus sistemas: fornecedores de TI, agências e prestadores de serviço. Hoje, boa parte das invasões começa por um parceiro com segurança fraca. Remova acessos que não são mais usados.
- Mantenha backups atualizados e testados, fora do ambiente principal.
- Treine a equipe para reconhecer phishing. A maioria dos ataques começa com um clique.
- Tenha um plano B para quedas de fornecedores: outro canal de comunicação interna e uma rotina para prazos críticos.
- Prepare antes da crise um plano de comunicação para incidentes: quem fala, o que fala e por quais canais oficiais.
- Avise seus clientes, de forma recorrente, como sua empresa entra em contato e o que ela nunca pede.
Se sua empresa sofrer um ataque, aja nesta ordem:
- Isole o problema. Desconecte da rede os computadores e servidores atingidos para a invasão não se espalhar. Não apague nada: os rastros ajudam na investigação.
- Chame especialistas. Acione uma equipe de perícia digital para descobrir por onde o invasor entrou e o que ele levou. Se a empresa tem seguro contra riscos cibernéticos, avise a seguradora logo no início.
- Avise as autoridades. Se dados pessoais de clientes ou funcionários foram expostos, a LGPD obriga a comunicar a ANPD e os donos da conta. O prazo é curto, de 3 dias úteis, então envolva o jurídico desde o primeiro momento.
- Fale com seus clientes. Explique o que aconteceu, o que está sendo feito e como eles podem se proteger. Silêncio abre espaço para boatos e para golpistas usarem o nome da sua marca.
Confiança também se protege com comunicação
O dia de hoje mostrou que nenhuma empresa está totalmente imune, seja a um ataque, seja a uma pane. A diferença está em como cada uma se prepara e, principalmente, em como se comunica quando algo dá errado. Clientes bem informados caem menos em golpes, e marcas que falam com clareza saem da crise com a confiança preservada.
Na ZD Publicidade, ajudamos empresas a construir essa comunicação: canais oficiais claros, campanhas de conscientização para clientes e um plano de resposta que não deixa sua marca refém do improviso. Quer preparar a sua empresa? Fale com a gente.